MBA MaCYB de l’EGE Rabat : une formation décisionnelle en cybersécurité
La cybersécurité n’est plus un sujet réservé aux équipes informatiques. Une attaque peut interrompre l’activité, exposer des données sensibles, fragiliser la réputation de l’entreprise ou engager sa responsabilité. Pour les dirigeants, la difficulté consiste désormais à comprendre suffisamment les risques numériques pour pouvoir arbitrer, organiser la gouvernance et coordonner les fonctions concernées. L’Executive MBA MaCYB de l’École de Guerre Économique Rabat répond à cette exigence en abordant la cybersécurité sous l’angle de la décision.
17 octobre 2026Guides et Conseils5 min de lecture
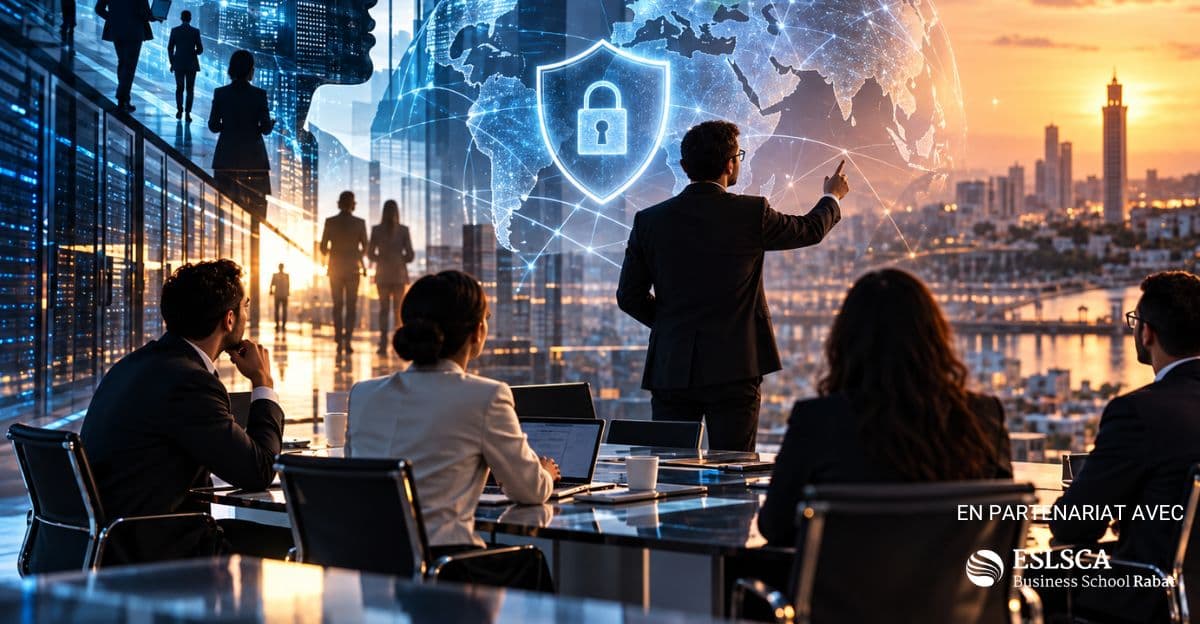
Les risques cyber touchent directement la continuité des affaires. Ransomware, vol de données, espionnage économique ou compromission d’un système critique peuvent affecter en quelques heures plusieurs fonctions de l’entreprise. La réponse ne dépend donc pas uniquement de la performance des outils de protection, mais aussi de la capacité de l’organisation à identifier ses vulnérabilités et à prendre les bonnes décisions lorsque l’incident survient.
Cette lecture modifie la place de la cybersécurité dans l’entreprise. Les DSI et les RSSI conservent leur rôle technique, mais les directions générales, financières, juridiques et opérationnelles doivent également comprendre les conséquences économiques et organisationnelles des risques numériques.
L’enjeu de formation est précisément là : donner aux décideurs une grille de lecture suffisamment complète pour évaluer les risques, dialoguer avec les experts et inscrire la cyber-sûreté dans la gouvernance de l’organisation.
La cybersécurité devient une question de gouvernance
Une stratégie cyber ne peut pas se limiter à l’achat de logiciels, de pare-feu ou de solutions de surveillance. La protection de l’entreprise commence par l’identification de ses actifs sensibles, de ses dépendances et des conséquences qu’aurait l’indisponibilité de certains systèmes.
Un dirigeant doit pouvoir comprendre ce que représente l’arrêt d’une infrastructure critique, mesurer l’impact potentiel d’une fuite de données ou déterminer quelles fonctions doivent être rétablies en priorité après une attaque. Ces décisions mobilisent des compétences qui dépassent largement le champ informatique.
L’École de Guerre Économique aborde cette problématique à travers une lecture fondée sur l’intelligence économique, la géopolitique du cyberespace et le management de l’information décisionnelle. L’objectif n’est pas de former les managers au développement informatique, mais de leur permettre d’appréhender la cybersécurité comme un risque stratégique.
Cette approche implique également de créer un langage commun entre experts techniques et décideurs. Un RSSI raisonne en vulnérabilités, incidents ou niveaux d’exposition, tandis qu’une direction générale doit arbitrer en termes de coûts, de continuité d’activité, de réputation et de responsabilité. Le manager formé à ces enjeux doit être capable de relier ces deux lectures.
GRC, cadre juridique et gestion de crise structurent le cursus
Le programme MaCYB organise cette montée en compétences autour de plusieurs dimensions complémentaires. La gouvernance, la gestion des risques et la conformité, souvent regroupées sous l’acronyme GRC, permettent d’abord de structurer les politiques de sécurité et d’aligner les dispositifs cyber sur les objectifs de l’organisation.
Le cursus aborde également la protection des données personnelles et le cadre juridique, avec notamment les problématiques liées à la CNDP, au RGPD et au droit du numérique. Cette dimension est déterminante pour des dirigeants qui doivent intégrer les conséquences réglementaires d’un incident ou d’une mauvaise gouvernance des données.
Une autre composante concerne la cyber-guerre et l’intelligence économique. L’analyse porte alors sur l’espionnage économique, les stratégies d’influence, les menaces hybrides et la protection des actifs immatériels. Cette lecture élargit la cybersécurité au-delà de la seule défense informatique et l’inscrit dans les rapports de force auxquels peuvent être confrontées les entreprises.
La gestion des incidents et la continuité d’activité complètent cet ensemble. Les participants travaillent sur l’organisation des cellules de crise, la résilience et la communication sous contrainte. Ces situations obligent à arbitrer rapidement entre enjeux techniques, juridiques, opérationnels et réputationnels.
Cette combinaison répond directement aux responsabilités exercées par les cadres dirigeants. Un directeur financier, un juriste ou un responsable opérationnel n’a pas besoin du même niveau d’expertise technique qu’un spécialiste de cybersécurité. Il doit en revanche pouvoir mesurer les conséquences des options proposées et comprendre les risques associés à chaque décision.
L’Executive MBA MaCYB de l’EGE Rabat pour former des décideurs de la cyber-sûreté
L’Executive MBA Management de la Cybersécurité et gouvernance des systèmes d’information – MaCYB de l’École de Guerre Économique Rabat s’adresse aux cadres supérieurs, dirigeants, directeurs fonctionnels et professionnels souhaitant développer une expertise décisionnelle dans ce domaine.
Le programme est accessible aux titulaires d’un Bac+5 ou, sous conditions d’expérience professionnelle, à des profils Bac+3 dans le cadre de la validation des acquis professionnels. La sélection repose sur l’étude du dossier et un entretien de motivation.
L’enseignement associe enseignants-chercheurs internationaux et praticiens. Parmi les intervenants mentionnés figurent Christian Harbulot, fondateur et directeur de l’EGE Paris, ainsi que Thomas Dournon, directeur du campus EGE Rabat. Le parcours comprend également des séminaires de recherche appliquée, une learning expedition internationale et un accompagnement managérial.
Les participants accèdent par ailleurs au réseau AEGE, qui rassemble plus de 1 000 experts et diplômés en intelligence économique et cybersécurité. Cette dimension professionnelle complète l’apprentissage académique par l’accès à une communauté spécialisée.
Le MBA délivre le diplôme de l’EGE Paris et place la décision au centre de son approche pédagogique. Pour un dirigeant, la compétence recherchée n’est donc pas de savoir administrer lui-même un système de sécurité, mais de pouvoir comprendre les risques, challenger les recommandations techniques et prendre les décisions qui engagent l’organisation.
La cybersécurité devient ainsi une discipline de management. Les technologies de protection restent indispensables, mais elles ne remplacent ni la gouvernance, ni l’anticipation, ni la capacité à décider sous contrainte. C’est précisément sur ce terrain que se situe la valeur d’une formation exécutive consacrée à la cyber-sûreté.
Autres articles qui pourraient vous intéresser
22 octobre 2026Guides et Conseils
Penser autrement : pourquoi l’Afrique doit développer sa propre doctrine d’intelligence économique
22 octobre 2026Guides et Conseils
CSRD et RSE au Maroc : les PME exportatrices face aux nouvelles exigences ESG
21 octobre 2026Guides et Conseils
Dernier kilomètre au Maroc : le nouveau défi de rentabilité de la Supply Chain
20 octobre 2026Guides et Conseils
Master Exécutif Management du Sport : la double diplomation SMS Rabat - SMS Paris
20 octobre 2026Guides et Conseils
Leadership féminin au Maroc : faire de la mixité un levier de performance
19 octobre 2026Guides et Conseils
Cybersécurité au Maroc : protéger les données et renforcer la résilience de l’entreprise
18 octobre 2026Guides et Conseils
IA générative dans les PME marocaines : passer des usages dispersés à un avantage compétitif mesurable
17 octobre 2026Guides et Conseils
Risque client au Maroc : sécuriser son chiffre d’affaires grâce au Credit Management
16 octobre 2026Guides et Conseils